Singapur verlangt, dass kritische Infrastrukturen bis Ende 2031 auf quantensichere Verfahren umgestellt sind
de.wedoany.com-Bericht: Am 14. Oktober hat die Cyber Security Agency von Singapur das Förderprogramm für quantensichere Lösungen aktualisiert, die Antragstellung für Unternehmenspiloten geöffnet und klargestellt, dass Betreiber kritischer Informationsinfrastrukturen bis zum 31. März 2027 einen Migrationsplan für Quantensicherheit einreichen und die betreffenden Systeme bis zum 31. Dezember 2031 migrieren müssen. Ab 2028 müssen neu beschaffte Systeme kritischer Informationsinfrastrukturen Quantensicherheitsanforderungen erfüllen. Für Pilotprojekte zu quantensicheren Lösungen kann die Regierung bis zu 70 % der Projektkosten fördern.
Die Cyber Security Agency von Singapur hat am 14. Oktober ein Leitfaden-Dokument zur Quantensicherheitsmigration für Organisationen aller Art veröffentlicht. Für Einrichtungen, die keine Betreiber kritischer Informationsinfrastrukturen sind, aber Sicherheitsrisiken durch Quantencomputing ausgesetzt sind, empfiehlt die Aufsichtsbehörde, bis Ende 2027 einen Migrationsplan zu erstellen und die Migration bis 2035 abzuschließen. Dies gilt unter anderem für Organisationen, die Daten mit langfristigem Geheimhaltungsbedarf speichern sowie wichtige Dienste wie Kommunikation und digitale Transaktionen bereitstellen.
Das nun geöffnete Förderprogramm für quantensichere Lösungen richtet sich an nichtstaatliche, in Singapur registrierte Organisationen und unterstützt Unternehmen dabei, Piloten selbst durchzuführen oder technische Anbieter damit zu beauftragen. Förderfähig sind Projekte zur Migration von Anwendungssystemen auf Post-Quanten-Kryptografie, zur Identifizierung und Bestandsführung bestehender kryptografischer Assets, zur Modernisierung industrieller Betriebstechnik und traditioneller Infrastrukturen, zur flexiblen Umschaltung kryptografischer Algorithmen sowie zu kleinmaßstäblichen Tests der Quantenschlüsselverteilung.
Geförderte Projekte haben eine maximale Laufzeit von 6 Monaten und müssen bis zum 31. Oktober 2027 abgeschlossen sein. Antragstellende Organisationen müssen mindestens 30 % der förderfähigen Projektkosten in bar tragen; internes Personal kann nicht auf diesen Eigenanteil angerechnet werden. Bei Projekten mit externen Anbietern können nach Genehmigung des Antrags, Unterzeichnung der Förderunterlagen und Vorlage einer förmlichen Geschäftsvereinbarung zunächst 50 % der Fördermittel ausgezahlt werden, der Rest nach Annahme des Projektberichts; bei selbst durchgeführten Projekten werden die Fördermittel nach Abschluss des Projekts und erfolgreicher Prüfung des Berichts ausgezahlt.
Die Cyber Security Agency von Singapur wird über die Pilotberichte Informationen zu technischen Bereitstellungsarchitekturen, Systemintegrationsansätzen, Testkennzahlen, Umsetzungsergebnissen und Kompatibilitätsproblemen sammeln. Die zuständige Behörde plant, Prüfergebnisse innerhalb von 4 Wochen nach Eingang vollständiger Anträge mitzuteilen. Teilnehmende Organisationen dürfen ausländische Technologieanbieter einsetzen, die Lösungen müssen jedoch in der tatsächlichen Betriebsumgebung in Singapur bereitgestellt und validiert werden.
relevante Produkte

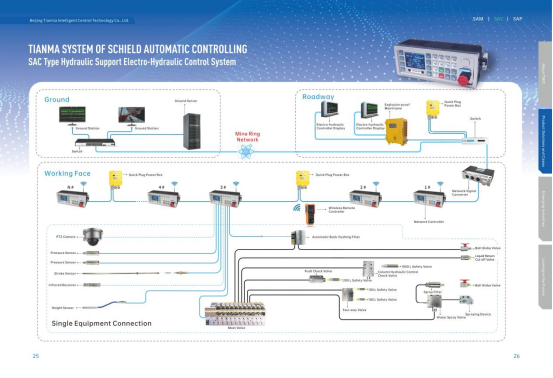
Elektrohydraulisches Steuerungssystem für SAC-Hydraulikausbaugestelle
Beijing Tianma Intelligent Control Technology Co., Ltd.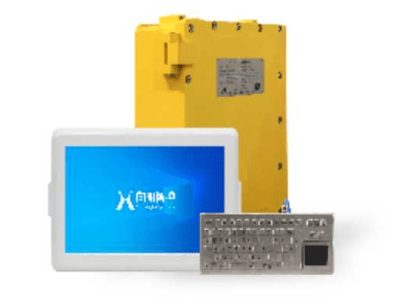
KJD127(A) Bergbau-explosionsgeschützter und eigensicherer Computer
Taiyuan Xiangming Intelligent Control Technology Co., Ltd.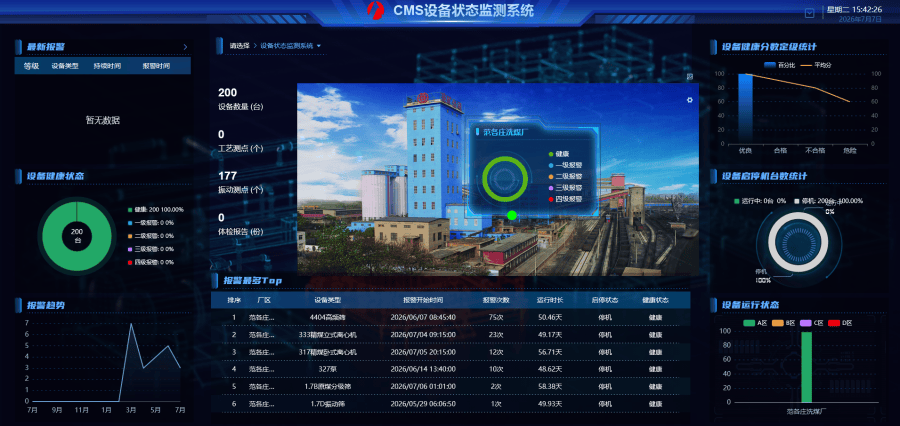
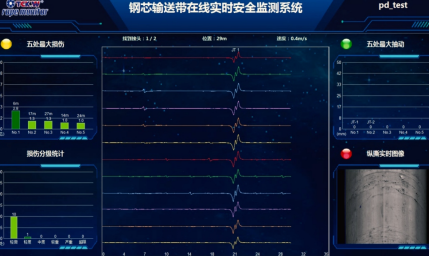
Intelligentes Überwachungssystem für Förderbänder
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.
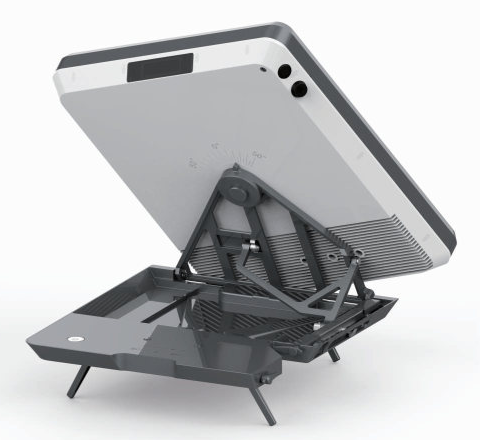
Tragbares Satellitenterminal mit Flachbildschirm – manuelles tragbares Terminal mit 0,35-Meter-Öffnung
China Starwin Science & Technology co., Ltd.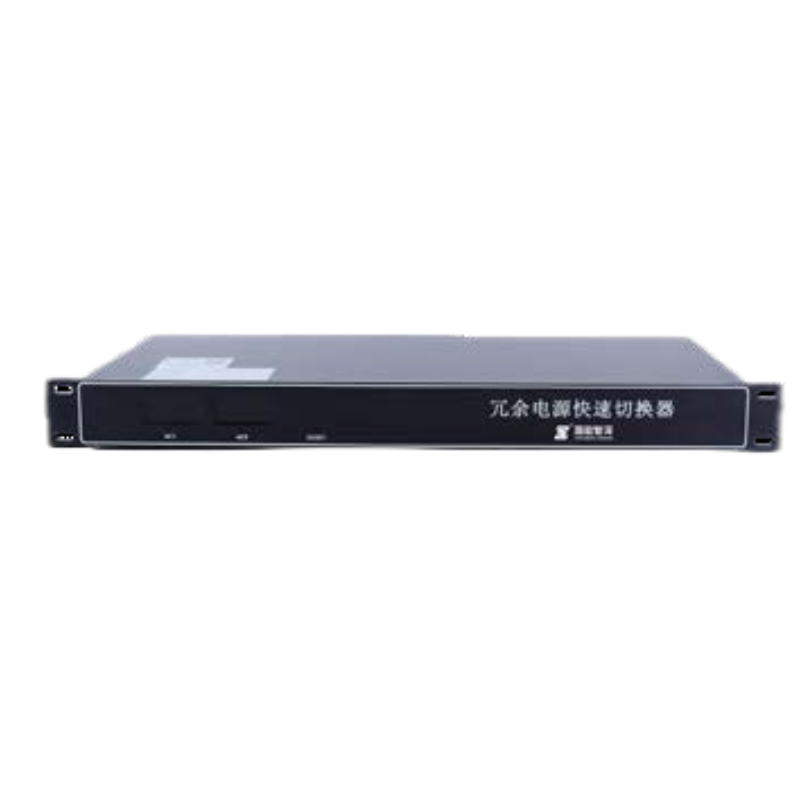
QPS-20A schnelles Umschaltgerät für redundante Stromversorgung
CHN ENERGY ZHISHEN CONTROL TECHNOLOGY CO., LTD.