Cisco und Nvidia bringen lokal bereitstellbare Version von Splunk AI auf den Markt
de.wedoany.com-Bericht: Cisco hat mehrere neue Entwicklungen für seine Splunk-AI-Plattform vorgestellt, die Unternehmen dabei unterstützen sollen, KI sicher einzuführen, zu beobachten und zu skalieren – gemeinsam mit ihren Maschinendaten, unabhängig davon, wo diese gespeichert sind.
Diese Entwicklungen resultieren aus der vertieften Zusammenarbeit zwischen Cisco und Nvidia und ermöglichen durch das neu eingeführte Cisco AI POD for Splunk die lokale Bereitstellung von Splunk AI. Mit dieser Lösung können Unternehmenskunden Splunk-AI-Funktionen nun direkt in ihrem eigenen Rechenzentrum, in ihrer Private Cloud oder in physisch isolierten Umgebungen bereitstellen. Die Lösung kombiniert Cisco-Infrastruktur, beschleunigtes Computing von Nvidia, eine neue KI-Laufzeitumgebung sowie eine Kubernetes-basierte Architektur und ist für Splunk-AI-Workloads vorvalidiert.
AI POD for Splunk ist ab sofort verfügbar. Partner wie Accenture, bitsIO, Wipro und World Wide Technology unterstützen Kunden mit bestehender Infrastruktur vom ersten Tag an.
Jeetu Patel, President und Chief Product Officer von Cisco, sagte, eine der größten Hürden für Unternehmens-KI sei heute die schwierige Bereitstellung: Kunden wollten wissen, ob sie darauf vertrauen können, dass sie die Arbeit gut erledigt, ob sie bezahlbar ist und – am wichtigsten – ob sie sicher ist. Wenn Splunk AI auf der Infrastruktur läuft, der Kunden bereits vertrauen, könnten sie KI schneller in ihr Geschäft integrieren und dabei sowohl Vertrauen als auch Kontrolle gewinnen.
Auf Modellebene können Kunden verschiedene Open-Source- und proprietäre generative KI-Modelle in ihrer eigenen Splunk-Enterprise-Umgebung selbst hosten. Zu den bereits unterstützten Modellen gehören das Cisco Deep Time Series Model, Google Gemma 4 und OpenAI GPT-OSS 20B; die Open-Source-Modelle von Nvidia Nemotron sollen ebenfalls bald hinzukommen. Unternehmen können somit die KI-Agenten und Modelle bereitstellen, die am besten zu ihren Anforderungen passen, und dabei die vollständige Kontrolle und Datenhoheit behalten.
Der bereits verfügbare Splunk AI Assistant und das bald erscheinende Agent Launchpad sollen sofort initiierte agentische Untersuchungen sowie die Entwicklung maßgeschneiderter KI-Agenten für vielfältige Szenarien wie Security Operations Center unterstützen.
Um das Verhalten und die Kosten von KI-Agenten besser überwachen zu können, hat Cisco Splunk Agent Observability um neue Tokenomics-Funktionen erweitert, die Echtzeiteinblicke in die Leistung von KI-Agenten bieten und die Token-Kosten von Agenten und Coding-Tools verfolgen. Diese Funktion ist jetzt in Splunk Observability Cloud, Cisco Cloud Control sowie in lokalen Bereitstellungen verfügbar, ermöglicht die Vorhersage des künftigen Verbrauchs und verknüpft KI-Kosten direkt mit dem Geschäftswert. Cisco zufolge umfasst das System außerdem Laufzeit-Guardrails, die ungenaue oder unsichere KI-Aktionen wie Halluzinationen oder versehentliche Datenlecks automatisch blockieren.
Weitere Observability-Verbesserungen umfassen Observability Studio, mit dem Entwicklungsteams sicherstellen können, dass neue Anwendungen „von Natur aus beobachtbar" sind und vom Start weg messbar und produktionsbereit sind. Die neue Network Intelligence App bindet Ciscos Netzwerktopologie, Gerätezustand und Ereignisdaten in Splunk ein und bietet kontextbezogene Warnmeldungen sowie Echtzeit-Netzwerkverfolgung. Cisco führt zudem neue Essentials- und Premier-Editionen für Observability Cloud ein, um den Beschaffungsprozess zu vereinfachen und eine breitere, kosteneffizientere Einführung zu unterstützen.
Im Sicherheitsbereich treibt Cisco den agentischen Betrieb durch die Erweiterung der Splunk Agentic SOC Workforce voran. Diese Belegschaft nutzt unternehmensweite Telemetriedaten und spezialisierte KI-Agenten, um die Funktionen eines Elite-Sicherheitsteams nachzubilden, darunter Detection Engineering, proaktive Bedrohungsjagd, Untersuchung, Reaktion und Richtlinien-Governance. Diese Agenten verknüpfen Daten aus Netzwerk-, Cloud-, Anwendungs- und Identitätsumgebungen und liefern tiefgehende Schlussfolgerungen und erklärbare Entscheidungen, um Alarmrauschen zu reduzieren und die Reaktionsgeschwindigkeit zu erhöhen.
Auch Exposure Analytics wurde erweitert und bietet eine breitere Asset-Abdeckung, historische Änderungsverfolgung und geschäftsbezogene Risikoeinblicke, die Echtzeit-Expositionsdaten aus Splunk, Cisco und dem Drittanbieter-Ökosystem zusammenführen. Diese Aktualisierungen sollen Security Operations Center mit den autonomen Fähigkeiten und Kontextinformationen ausstatten, die für eine schnelle Reaktion auf KI-gesteuerte Angriffe erforderlich sind.
Gleichzeitig hat Ciscos Splunk-Sparte eine mehrjährige Vereinbarung mit Amazon Web Services (AWS) geschlossen, um gemeinsam neue Sicherheitslösungen zu entwickeln, die die sich schnell entwickelnde Bedrohungslage durch KI-gestützte Angriffe abmildern sollen. Die Zusammenarbeit wird sich auf die Unterstützung von Agenten bei Erkennung, Untersuchung und Reaktion konzentrieren, während die Aufsicht und Governance durch Analysten erhalten bleiben. Splunk ist hauptsächlich im Bereich Cybersicherheit und Observability tätig und wurde von Cisco in einer reinen Bar-Transaktion im Wert von rund 28 Milliarden US-Dollar übernommen, die 2024 abgeschlossen wurde.
relevante Produkte

TWP16 P-Band-Troposphären-Windprofiler-Radar
China Huayun Meteorological Technology Group Co., Ltd.
SIS-Sicherheitsinstrumentierungslösung
Beijing Consen Automation Technology Co., Ltd.
Tragbares Satellitenterminal mit Flachbildschirm – manuelles tragbares Terminal mit 0,35-Meter-Öffnung
China Starwin Science & Technology co., Ltd.
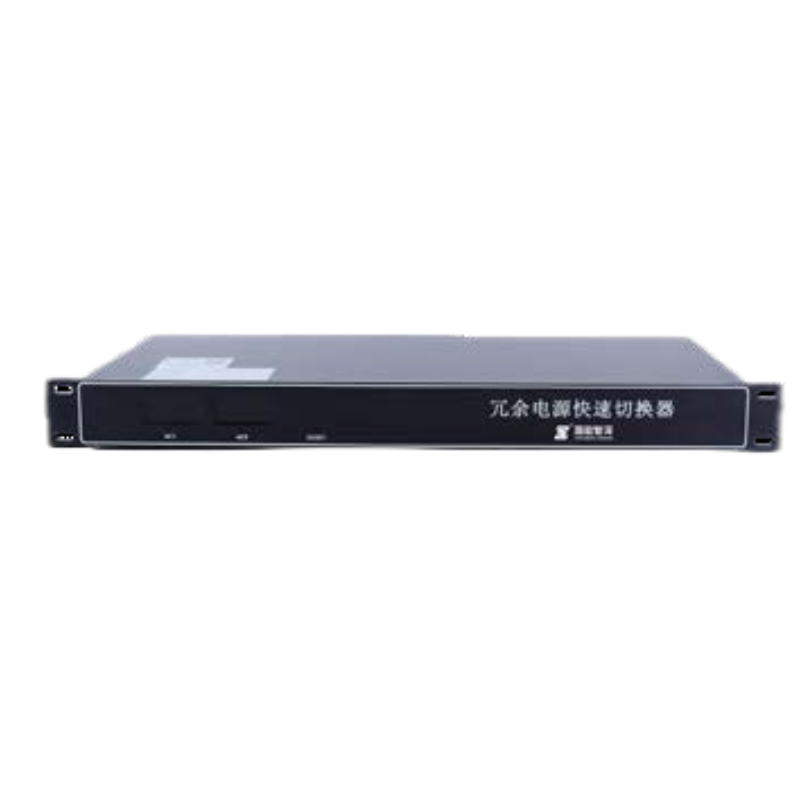
QPS-20A schnelles Umschaltgerät für redundante Stromversorgung
CHN ENERGY ZHISHEN CONTROL TECHNOLOGY CO., LTD.
Intelligentes Überwachungssystem für Förderbänder
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.
Kollaboratives Energiemanagement- und Steuerungssystem für Cloud, Edge und Endgeräte
Beijing Agent Devote Power Technology Development Co., Ltd.
Baolande Application Server Software V9.5
Beijing Baolande Software Corporation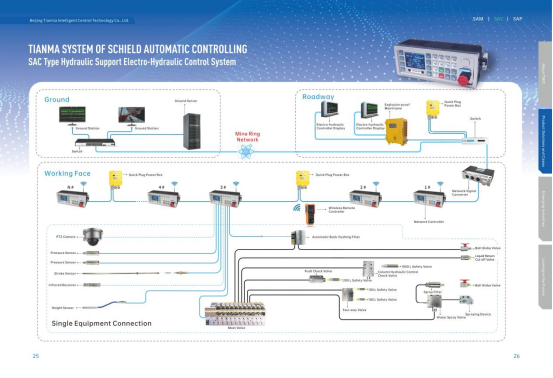
Elektrohydraulisches Steuerungssystem für SAC-Hydraulikausbaugestelle
Beijing Tianma Intelligent Control Technology Co., Ltd.