Google Cloud veröffentlicht Quantum-Sicherheits-Roadmap – bis 2029 vollständige Bereitschaft
de.wedoany.com-Bericht: Google Cloud hat das Jahr 2029 als Zielzeitpunkt für die vollständige Einführung der Post-Quanten-Kryptographie (PQC) in der gesamten Cloud-Infrastruktur festgelegt und am 11. August eine mehrjährige Migrations-Roadmap veröffentlicht, die Netzwerkverbindungen, digitale Signaturen, Identitätssysteme, Zertifikate, Schlüsselverwaltung und Hardware-Sicherheit abdeckt. Das Unternehmen hat bereits einige Quantum-Sicherheitsmaßnahmen implementiert und plant umfangreichere Änderungen für 2027 und 2028.
Die Roadmap unterteilt die Migrationsarbeit in drei Bereiche: Schutz verschlüsselter Daten vor zukünftigen Quanten-Entschlüsselungsbedrohungen, Verhinderung der Fälschung digitaler Signaturen und Identitäten sowie den Aufbau einer Infrastruktur, die sich an Änderungen der Kryptographie-Standards anpassen kann.
Einige Arbeiten sind bereits abgeschlossen. Die API-Endpunkte von Google Cloud unterstützen nun den quantensicheren Schlüsselaustausch im Hybridmodus mit dem vom National Institute of Standards and Technology (NIST) standardisierten ML-KEM; Anwendungs- und Proxy-Load-Balancer unterstützen TLS 1.3-Hybrid-Post-Quanten-Schlüsselaustausch; Cloud KMS bietet allgemein die standardisierten Algorithmen ML-KEM, ML-DSA und SLH-DSA an. Im August führte Google außerdem eine Vorschauversion für den Import quantensicherer Schlüssel in Cloud KMS ein, die es Organisationen im Bring-your-own-key-Modus erleichtert, ihre Verschlüsselungsschlüssel in Google Cloud zu migrieren.
Dieser Zeitpunkt steht im Zusammenhang mit dem regulatorischen Tempo. Nachdem das National Institute of Standards and Technology (NIST) 2024 drei PQC-Standards finalisiert hatte, drängte es Organisationen, diese Standards zu nutzen und die Migration zu planen, anstatt auf das Erscheinen ausreichend leistungsfähiger Quantencomputer zu warten.
Die Quantenhardware selbst entwickelt sich ebenfalls kontinuierlich weiter. IBM erweitert seine Quanteninfrastruktur durch massiv vernetzte kryogene Module, um die Forschung in Richtung fehlertoleranter Berechnung voranzutreiben, wie das US-amerikanische Technologiemedium eWeek berichtete.
Der dringendste Teil des Google-Zeitplans richtet sich gegen „Store now, decrypt later"-Angriffe. Theoretisch können Angreifer verschlüsselten Datenverkehr jetzt sammeln und speichern, um ihn später zu entschlüsseln, sobald zukünftige Quantensysteme stark genug sind, um verwundbare Public-Key-Verschlüsselung zu brechen. Google setzt daher das Ende 2027 als Zielzeitraum für eine Reihe von Schutzmaßnahmen fest, die Kunden-Workloads, Administrator- und Entwicklerverbindungen sowie Datenpipelines abdecken, einschließlich Cloud VPN, Cloud Interconnect, Google Cloud SDK, GKE Service Mesh, Cloud Storage, BigQuery und Datentransferdienste.
Die nächste Zielphase ist 2028. Google plant, den Quantenresistenzschutz auf digitale Signaturen, Software-Attestierungen, Zertifikate, Identitäts- und Zugriffssysteme, Confidential Computing, Cloud HSM und externe Schlüsselverwaltungssysteme auszuweiten; Cloud IAM ist in diesem Jahresplan enthalten. Die breitere Einführung der quantensicheren Zertifizierung auf Infrastrukturebene erstreckt sich über 2027 und 2028.
Parallel dazu schreitet auch die Quantum-Bereitschaft auf Bundesebene in den USA voran. Eine Exekutivanordnung vom Juni verlangt, dass hochwertige Bundesvermögenswerte und Hochrisikosysteme bis Ende 2031 Post-Quanten-Kryptographie für digitale Signaturen einsetzen.
Die Roadmap verspricht nicht, die gesamte Arbeit für die Kunden zu erledigen. Google unterscheidet klar zwischen „Security of the Cloud" und „Security in the Cloud": Die zugrunde liegende Infrastruktur wie Netzwerk, Transportverschlüsselung, Server und Betriebssysteme wird von Google migriert, aber die Kunden müssen weiterhin ihre eigenen Anwendungen, Client-Software, asymmetrischen Schlüssellebenszyklen und Cloud-Konfigurationen verwalten. Ein Teil des Übergangs der physischen Hardware könnte sich über 2029 hinaus verzögern, abhängig vom normalen Geräteaustauschzyklus; technische Anforderungen, Abhängigkeiten von Drittanbietern und Standardänderungen könnten ebenfalls die Zeitpläne einzelner Produkte verändern.
Google empfiehlt Unternehmen, sofort drei Maßnahmen zu ergreifen: Inventarisieren Sie, wo Verschlüsselungsschlüssel, Zertifikate und verwundbare Algorithmen eingesetzt werden; aktualisieren Sie Software und Entwicklungstools zur Unterstützung von PQC; testen Sie Anwendungen vor der Migration in Produktionssysteme gegen quantensichere APIs und Load-Balancer.
Die NIST-Migrationsleitlinien geben einen längeren Zeitrahmen vor: Cybersicherheitsprodukte, -dienste und -protokolle müssen aktualisiert werden, und Organisationen müssen die Positionen quantenverwundbarer Algorithmen vor dem Austausch festlegen; die betreffenden Algorithmen werden bis 2035 veraltet sein und aus den NIST-Standards entfernt, wobei Hochrisikosysteme früher handeln müssen.
Für Unternehmenssicherheitsteams ist 2029 eher ein Planungsmarker als ein Endpunkt. Cloud-Anbieter haben begonnen, die kryptographischen Mechanismen unterhalb der Plattform auszutauschen; Kunden müssen beurteilen, ob die kryptographischen Vermögenswerte in ihrer eigenen Umgebung ausreichen, um mit diesem Tempo Schritt zu halten.
relevante Produkte

D12 humanoider Roboter
Automation Research Institute Co., Ltd. of China South Industries Group Corporation
Intelligentes Überwachungssystem für Förderbänder
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.
TWP16 P-Band-Troposphären-Windprofiler-Radar
China Huayun Meteorological Technology Group Co., Ltd.
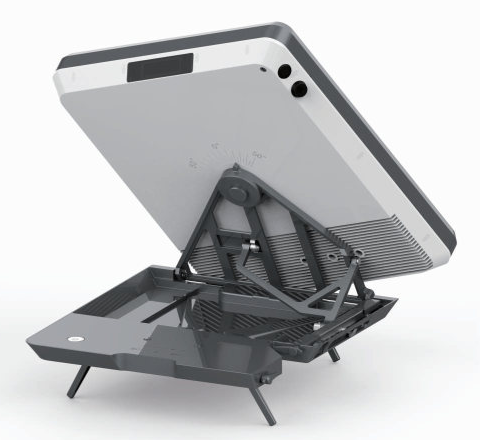
Tragbares Satellitenterminal mit Flachbildschirm – manuelles tragbares Terminal mit 0,35-Meter-Öffnung
China Starwin Science & Technology co., Ltd.
SIS-Sicherheitsinstrumentierungslösung
Beijing Consen Automation Technology Co., Ltd.