USA fordert Behebung der SolarWinds Serv-U-Sicherheitslücke bis zum 19. Juni
de.wedoany.com-Bericht: Die US-amerikanische Behörde für Cybersicherheit und Infrastruktur (CISA) hat bestätigt, dass Angreifer eine Sicherheitslücke (CVE-2026-28318) ausnutzen, die zum Absturz des SolarWinds Serv-U-Dateiübertragungsservers führen kann. Die Behörde hat US-Bundesbehörden angewiesen, diese Sicherheitslücke bis zum 19. Juni 2026 zu beheben, entweder durch Installation eines Patches oder durch Umsetzung von Abhilfemaßnahmen.
CVE-2026-28318 ist eine Sicherheitslücke mit unkontrolliertem Ressourcenverbrauch, die von einem entfernten, nicht authentifizierten Angreifer ausgelöst werden kann. Der Fehler liegt in der Art und Weise, wie der Serv-U-Dienst HTTP-POST-Anfragen mit dem Header „Content-Encoding: deflate“ verarbeitet. Durch das Senden speziell konstruierter Anfragen kann ein Angreifer Serv-U dazu zwingen, übermäßig viele Ressourcen zu verbrauchen, was zu einem Dienstausfall und einem Denial-of-Service-Zustand führt. Die Sicherheitslücke wurde von SolarWinds am 3. Juni offengelegt, nachdem das Unternehmen Serv-U 15.5.4 Hotfix 1 veröffentlicht hatte, der das Problem behebt. SolarWinds gab an, dass Kunden, die Serv-U 15.5.4 heruntergeladen und installiert haben, auch Serv-U 15.5.4 Hotfix 1 herunterladen und installieren sollten. Alternativ können Benutzer mithilfe einer Web Application Firewall den Serverzugriff auf bekannte Adressen beschränken und POST-Anfragen mit „content-encoding“ blockieren, da der Dienst diese Funktion nicht benötigt.
Eine Sicherheitslücke zur Remotecodeausführung (CVE-2021-35211), die die SolarWinds Serv-U-Software betrifft, wurde zuvor von mutmaßlich chinesischen Angreifern als Zero-Day-Exploit für Cyberspionage genutzt und später von der Cl0p-Ransomware-Gruppe ausgenutzt. Im Jahr 2022 wurde eine Eingabevalidierungslücke (CVE-2021-35247) bei Angriffen im Zusammenhang mit Log4j ausgenutzt. Vor zwei Jahren wurde auch CVE-2024-28995 von Angreifern ausgenutzt. Die CISA hat noch keine Details zur Ausnutzung von CVE-2026-28318 in freier Wildbahn bekannt gegeben, und es gibt derzeit keine Anzeichen dafür, dass die Sicherheitslücke von Ransomware-Gruppen ausgenutzt wird.
SolarWinds Serv-U ist eine selbst gehostete Lösung, die es Organisationen ermöglicht, Dateien sicher über ein Netzwerk zu übertragen. Sie wird häufig von Organisationen in regulierten Branchen und Bereichen wie dem Gesundheitswesen, dem Finanzwesen und der Regierung genutzt, die Datenhoheit und Prüfpfade benötigen. Während Angreifer eher Sicherheitslücken ausnutzen, die eine vollständige Kompromittierung der Serv-U-Bereitstellung ermöglichen, können Denial-of-Service-Sicherheitslücken genutzt werden, um den Betrieb einer Organisation zu stören oder die Aufmerksamkeit von Unternehmensverteidigern von anderen verdeckten Aktivitäten abzulenken.
Dieser Artikel wurde von Wedoany übersetzt und bearbeitet. Bei jeglicher Zitierung oder Nutzung durch künstliche Intelligenz (KI) ist die Quellenangabe „Wedoany“ zwingend vorgeschrieben. Sollten Urheberrechtsverletzungen oder andere Probleme vorliegen, bitten wir Sie, uns unverzüglich zu benachrichtigen. Wir werden den entsprechenden Inhalt umgehend anpassen oder löschen.
E-Mail: news@wedoany.com
relevante Produkte

SIS-Sicherheitsinstrumentierungslösung
Beijing Consen Automation Technology Co., Ltd.
Intelligentes Überwachungssystem für Förderbänder
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.
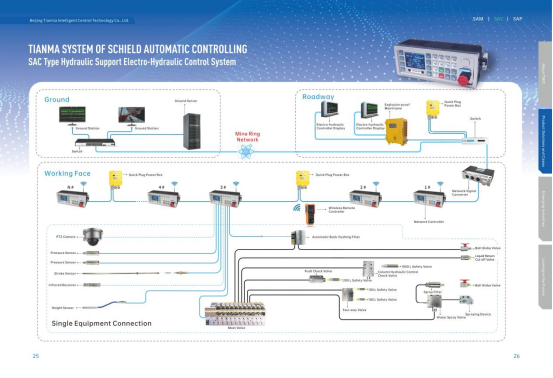
Elektrohydraulisches Steuerungssystem für SAC-Hydraulikausbaugestelle
Beijing Tianma Intelligent Control Technology Co., Ltd.
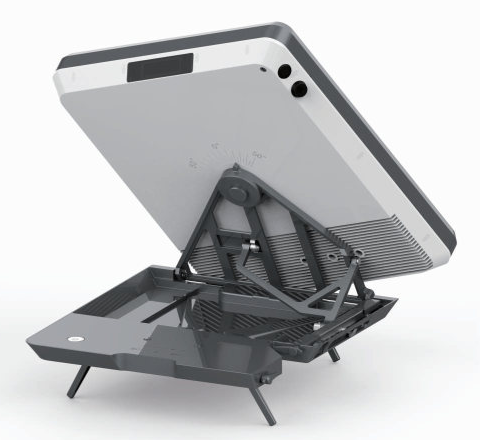
Tragbares Satellitenterminal mit Flachbildschirm – manuelles tragbares Terminal mit 0,35-Meter-Öffnung
China Starwin Science & Technology co., Ltd.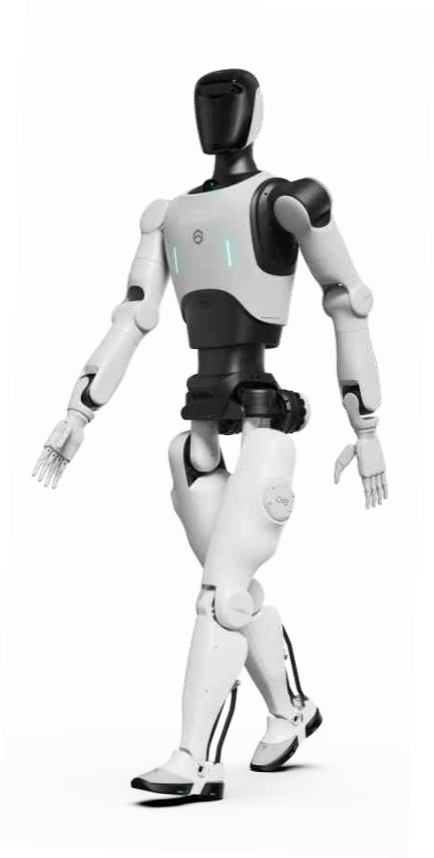
D12 humanoider Roboter
Automation Research Institute Co., Ltd. of China South Industries Group Corporation
Baolande Application Server Software V9.5
Beijing Baolande Software Corporation
TWP16 P-Band-Troposphären-Windprofiler-Radar
China Huayun Meteorological Technology Group Co., Ltd.
JiuTian HangYu – Intelligente Management- und Serviceplattform „JiuTian" OneSky Pilot-Intelligent Management And Service Platform
China Times Prospect Science & Technology Co., Ltd.